


Sicurezza e scalabilità all'avanguardia
L'accesso segue l'identità che richiede il report. Nulla viene duplicato all'esterno dei sistemi.
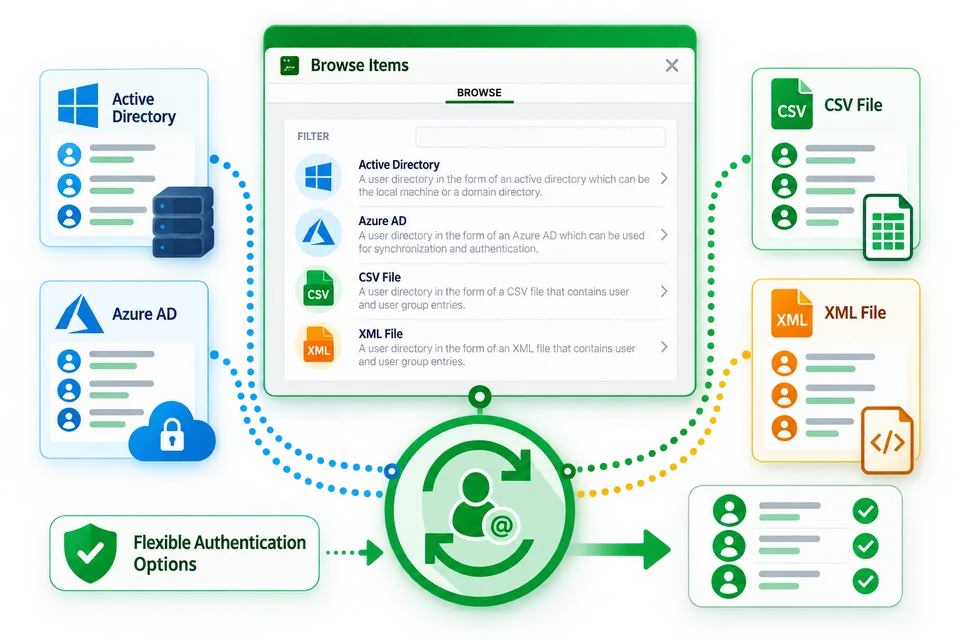
Opzioni di autenticazione flessibili
Mail & Deploy supporta l'autenticazione Windows, le credenziali personalizzate, Azure AD, OpenID e le access keys, in modo che ogni servizio utilizzi il metodo adatto all'uso: interattivo per lo Hub, access keys per le REST API.
- Windows, credenziali personalizzate, Azure AD, OpenID, access keys
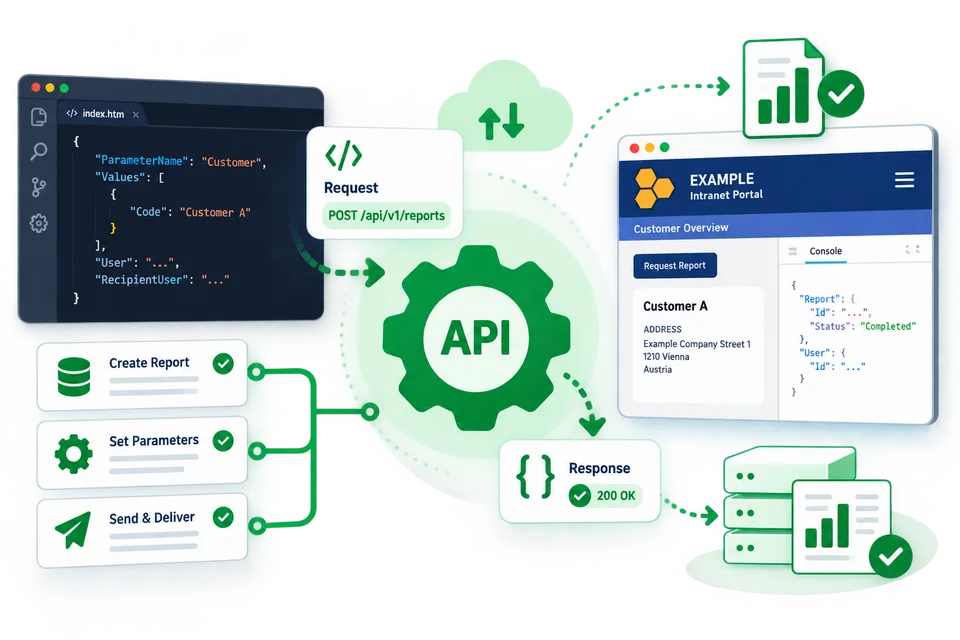
Accesso API
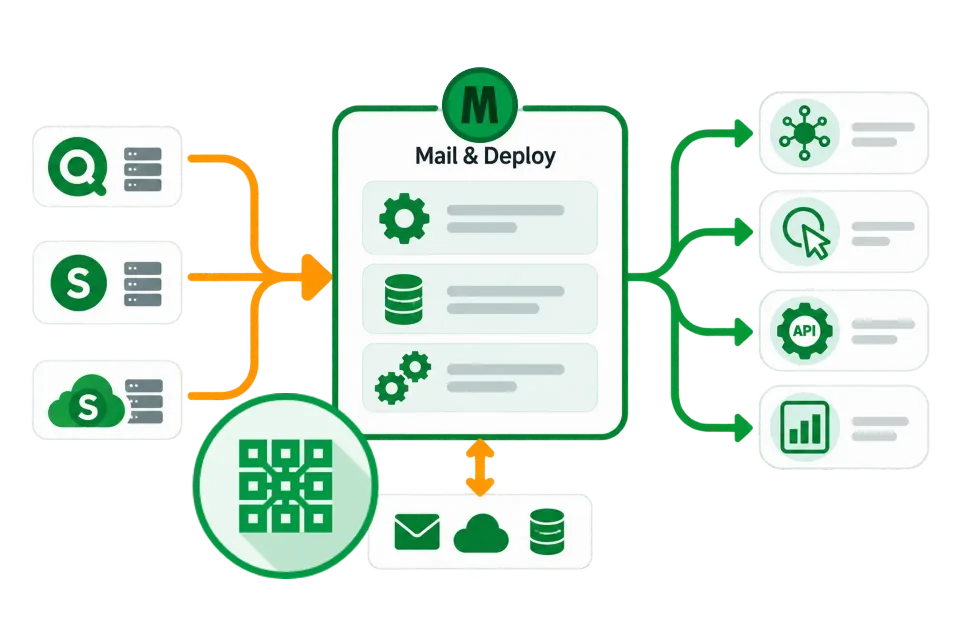
Gli Execution Task possono essere avviati tramite le REST API con autenticazione tramite access key. Ciò consente a un processo ETL o a uno scheduler di attivare la reportistica come fase finale.
- Gli Execution Task possono essere avviati tramite le REST API
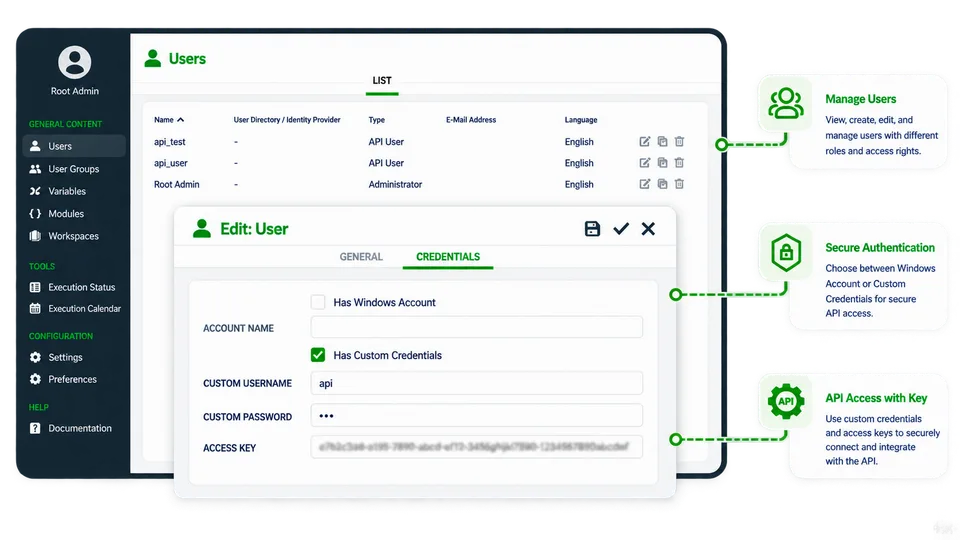
Sicurezza basata sugli utenti
Controllo, tramite i permessi utente di Mail & Deploy, di chi può accedere, generare e visualizzare i report. Gli utenti standard ricevono autorizzazioni esplicite per origine dati, report, Execution Task e area di lavoro, mentre gli amministratori e gli utenti API hanno accesso completo predefinito. Mail & Deploy rispetta inoltre la Section Access di Qlik.
- Permessi per utente in Mail & Deploy
Scalabilità multi-thread
Il motore è multi-thread e consente di eseguire simultaneamente gli Execution Task per massimizzare prestazioni e scalabilità.
- Utilizzo efficiente delle risorse
Prenoti un workshop Mail & Deploy
Approfondisca le Sue competenze di reporting con una formazione pratica guidata. Colleghi fonti dati, crei report e configuri la distribuzione con un consulente Mail & Deploy.
I workshop trattano sia la versione gestita dal cliente sia la versione SaaS di Mail & Deploy. Scelga il formato delle sessioni adatto al Suo team.
