


Modernste Sicherheit und Skalierbarkeit
Der Zugriff folgt der Identität, die den Bericht anfordert. Außerhalb Ihrer Systeme wird nichts dupliziert.
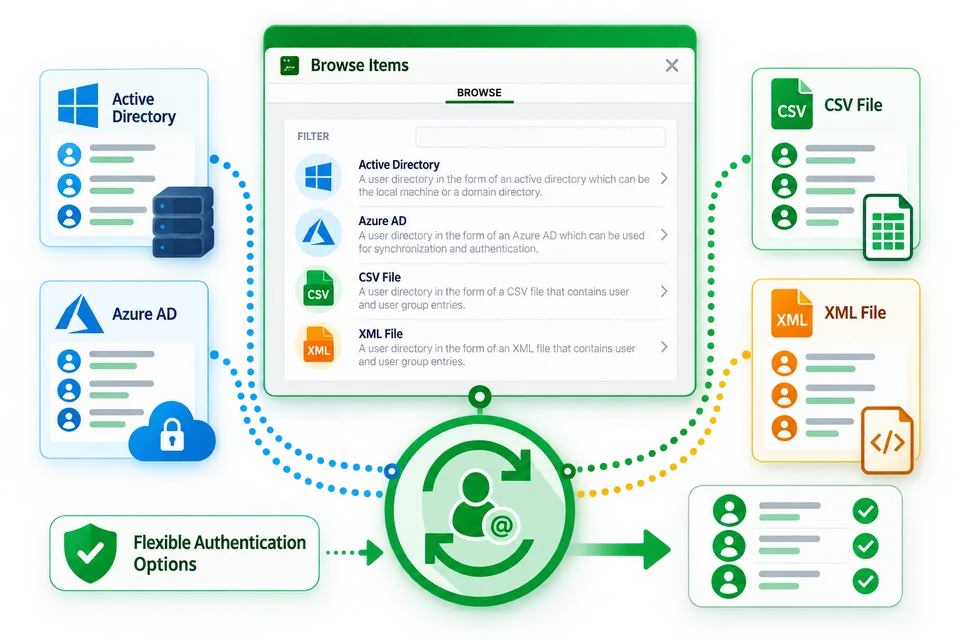
Flexible Authentifizierungsoptionen
Mail & Deploy unterstützt Windows-Authentifizierung, benutzerdefinierte Anmeldeinformationen, Azure AD, OpenID und Zugriffsschlüssel, sodass jeder Dienst die Methode verwendet, die zu seiner Verwendung passt - interaktiv für den Hub, Zugriffsschlüssel für die API.
- Windows, benutzerdefinierte Anmeldeinformationen, Azure AD, OpenID, Zugriffsschlüssel
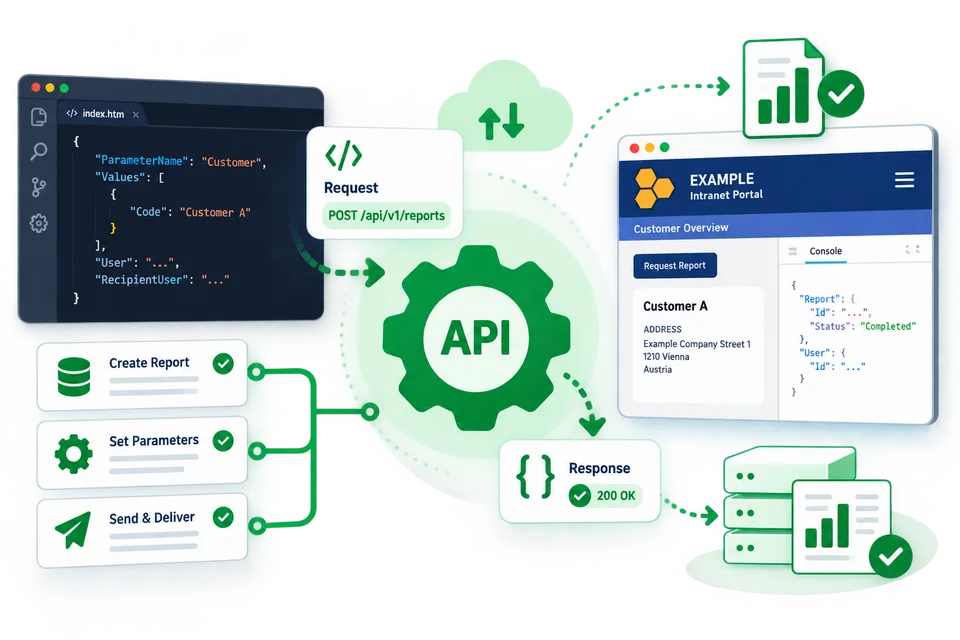
API-Zugriff
Aufgaben können über die API mit Zugriffsschlüssel-Authentifizierung gestartet werden. Dadurch kann ein ETL-Job oder ein Scheduler als letzten Schritt die Berichterstellung auslösen.
- Über die API können Aufgaben gestartet werden
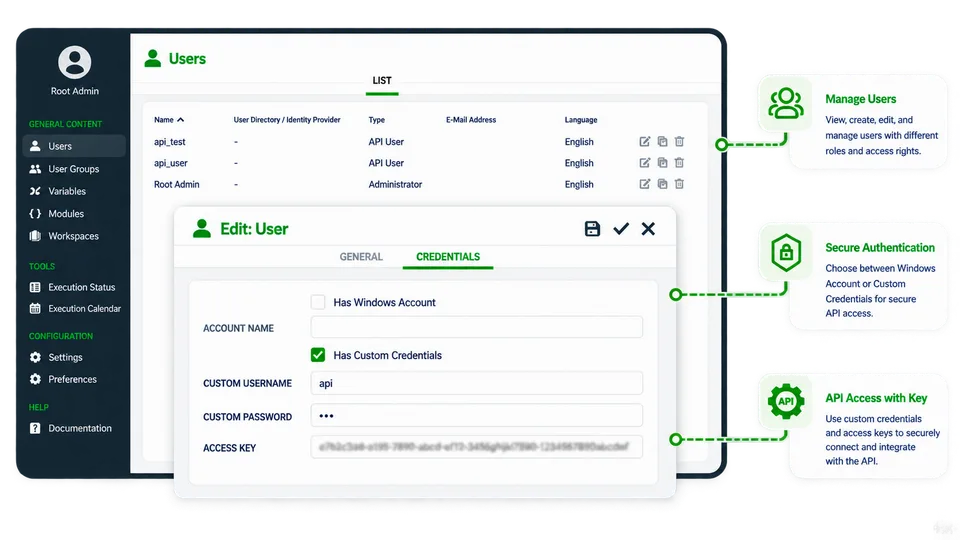
Benutzerbasierte Sicherheit
Steuern Sie über die Benutzerberechtigungen von Mail & Deploy, wer auf Berichte zugreifen, diese erstellen und anzeigen kann. Standardbenutzer erhalten explizite Datenquellen-, Berichts-, Aufgaben- und Arbeitsbereichsberechtigungen, während Administrator- und API-Benutzer standardmäßig vollen Zugriff haben. Mail & Deploy respektiert zudem den Section Access von Qlik.
- Berechtigungen pro Benutzer in Mail & Deploy
Multi-Threaded-Skalierbarkeit
Die Engine arbeitet multi-threaded und führt Aufgaben gleichzeitig aus - für maximale Leistung und Skalierbarkeit.
- Effiziente Ressourcennutzung
Mail & Deploy Workshop buchen
Vertiefen Sie Ihre Reporting-Kenntnisse mit angeleiteten, praktischen Übungen. Verbinden Sie Datenquellen, erstellen Sie Berichte und richten Sie deren Verteilung gemeinsam mit einem Mail & Deploy-Berater ein.
Die Workshops behandeln sowohl die clientverwaltete als auch die SaaS-Version von Mail & Deploy. Wählen Sie das Sitzungsformat, das zu Ihrem Team passt.
